News
Was du tun solltest, wenn dein Smartphone gehackt wurde, und wie du das verhindern kannst
Artikel anhören
Was du tun solltest, wenn dein Smartphone gehackt wurde, und wie du das verhindern kannst
Inhalt
Das Zeitalter smarter Technik hat unser Leben erheblich effizienter gemacht. Mit einem Wisch des Daumens nach links können wir Freunden am anderen Ende der Welt E-Mails schicken. Wir können den umfangreichen Lebensmitteleinkauf bezahlen, ohne auch nur die Geldbörse herauszuholen. Wir können sogar kostenlos per Video mit Freunden und Angehörigen sprechen. Und all diese wunderbaren kleinen Annehmlichkeiten stecken in unseren Smartphones.
Doch so ausgereift ihre technische Gestaltung auch sein mag: Jedes Smartphone ist anfällig für Sicherheitslücken. Das haben wir kürzlich an der belastenden Enthüllung von Wikileaks gesehen, dass die CIA unsere smarten Geräte hacken und uns ausspionieren konnte. Edward Snowden hat in mehreren Interviews Ähnliches angedeutet.
Und all die traumhaften Annehmlichkeiten, die in unseren Geräten von Samsung und Huawei stecken, können einem zwielichtigen Fremden am anderen Ende des Kontinents ebenso nützen. Auch Apples stetig wachsende Auswahl an iPhones ist genauso angreifbar wie jedes Gerät auf der Android-Plattform. Da Hacker zunehmend versierter darin sind, Sicherheitslücken in iOS und Android auszunutzen, müssen wir nicht länger fragen: Ist dein Smartphone hackbar? Die einfache Antwort in einem Wort lautet: Ja.
Das heißt nicht, dass du deine Geräte einpacken, Brieftauben trainieren und dich wieder mit Wählscheibentelefonen vertraut machen sollst. Es bedeutet, dass es Zeit ist, beim Umgang mit deinem Telefon ausgesprochen wachsam zu sein. Und es bedeutet auch, einige Maßnahmen zu ergreifen, um dein Smartphone besser gegen Hackerangriffe zu schützen.
Was solltest du tun, wenn dein Smartphone gehackt wurde?
Hast du einen Jailbreak durchgeführt?
Sicherheitsverletzungen und Virenangriffe können praktisch keine Spuren hinterlassen, unentdeckt bleiben und keinerlei Anzeichen ihrer Anwesenheit zeigen. Sie können aber auch dafür sorgen, dass dein normalerweise flottes Telefon nur noch im Schneckentempo arbeitet. Vielleicht wurdest du schon zu oft auf unerwünschte Websites weitergeleitet. Pop-ups übersäen dein Display. E-Mails, von denen du nichts weißt, werden plötzlich aus deinem eigenen Postausgang als Spam an alle in deiner Kontaktliste verschickt. Vielleicht hat dich sogar die Kamera deines Telefons ausspioniert. Wo soll das enden?
Wenn du iOS nutzt, ist das normalerweise kein Problem. Es kann aber schnell eines werden, wenn auf deinem Telefon ein Jailbreak durchgeführt wurde. Dabei wird der robuste Schutz, den Apple installiert, damit Nutzer die iOS-Benutzeroberfläche nicht deaktivieren oder die Werkseinstellungen und die Plattform verändern können, gezielt außer Kraft gesetzt.
Wenn du Apples Werkskonfiguration ausgehebelt hast, um dein Telefon mit schicker neuer Technik auszustatten, hast du dich für Angriffe angreifbar gemacht
Mit einem Jailbreak setzt du auch die scheinbar undurchdringlichen Sicherheitssysteme von iOS außer Kraft. Das öffnet Hackern die Tür, um Schadsoftware wie TinyV und Cloud Atlas einzuschleusen, die Berichten zufolge nur auf Telefonen mit Jailbreak wirklich erfolgreich Schaden angerichtet haben.
Ähnliches gilt für Android-Nutzer: Entsperrte Telefone aus zwielichtigen Spezialgeschäften können voller Schadsoftware und Spyware, Tracking-Apps und allerlei unerwünschter Technik stecken, die es möglicherweise auf deine persönlichen Daten abgesehen hat. Wenn du beispielsweise dein Android-Smartphone in einen kleinen Laden bringst, der Telefone vom ursprünglichen Mobilfunkanbieter entsperrt, werden dort womöglich Viren auf deinem Telefon installiert. Warum? Damit du zurückkommst, um das Telefon „reparieren“ zu lassen. Oder vielleicht steckt etwas noch Bösartigeres dahinter. Vielleicht haben sie es auf sämtliche persönlichen Informationen abgesehen, die du auf deinem Telefon gespeichert hast: Fotos, Kreditkartendaten, Kontakte und so weiter.
Für Android-Nutzer gibt es folgende Lösung: Wenn du deinen Vertrag mit dem Mobilfunkanbieter beenden möchtest, besprich mit dem Anbieter oder einem autorisierten Händler, was nötig ist, um das Telefon nach Vertragsauflösung sicher zu entsperren. So kannst du zu einem anderen Anbieter wechseln, ohne befürchten zu müssen, dass dein Telefon kompromittiert wird.
Und als iOS-Nutzer bist du vielleicht gar nicht selbst verantwortlich. Vielleicht wurde dein iPhone ohne dein Wissen einem Jailbreak unterzogen. Dann könntest du bereits gehackt worden sein. Aber keine Sorge: Apple hat sogar eine App, die dir anzeigt, ob auf deinem Telefon ein Jailbreak durchgeführt wurde. Apples App System and Security Info kann dem Problem auf den Grund gehen und dir dabei helfen, dein Telefon wieder in seinen früheren Zustand zu versetzen. Lade die App herunter, um nach Sicherheitsbedrohungen zu suchen.
Prüfe die Belege
Stell dir vor, du wärst ein eifersüchtiger Freund und dein iPhone deine Freundin, die sich verdächtig verhält. Wahrscheinlich fragst du dich, was sie gemacht hat, wenn du nicht hingesehen hast. Bei iOS-Nutzern würde „die Belege prüfen“ gewissermaßen bedeuten, nach Abendessen bei Kerzenschein ohne dich, unerklärlichen Käufen oder unbemerkten Anrufen zu suchen. Erinnerst du dich zum Beispiel daran, als AT&T und Apple wegen nicht autorisierter Datennutzung spät in der Nacht in die Kritik gerieten? Für viele iPhone-Besitzer führte dieser übermäßige Datenverbrauch letztlich zu Zusatzgebühren bei ihrem Mobilfunktarif. Wenn sich die Geschichte wiederholt, wende dich an den Kundendienst von Apple, um herauszufinden, was dabei rechtmäßig oder unrechtmäßig vor sich geht. Gehe den Belegen anschließend auch beim Mobilfunkanbieter nach, um sicherzustellen, dass nichts Unzulässiges passiert.
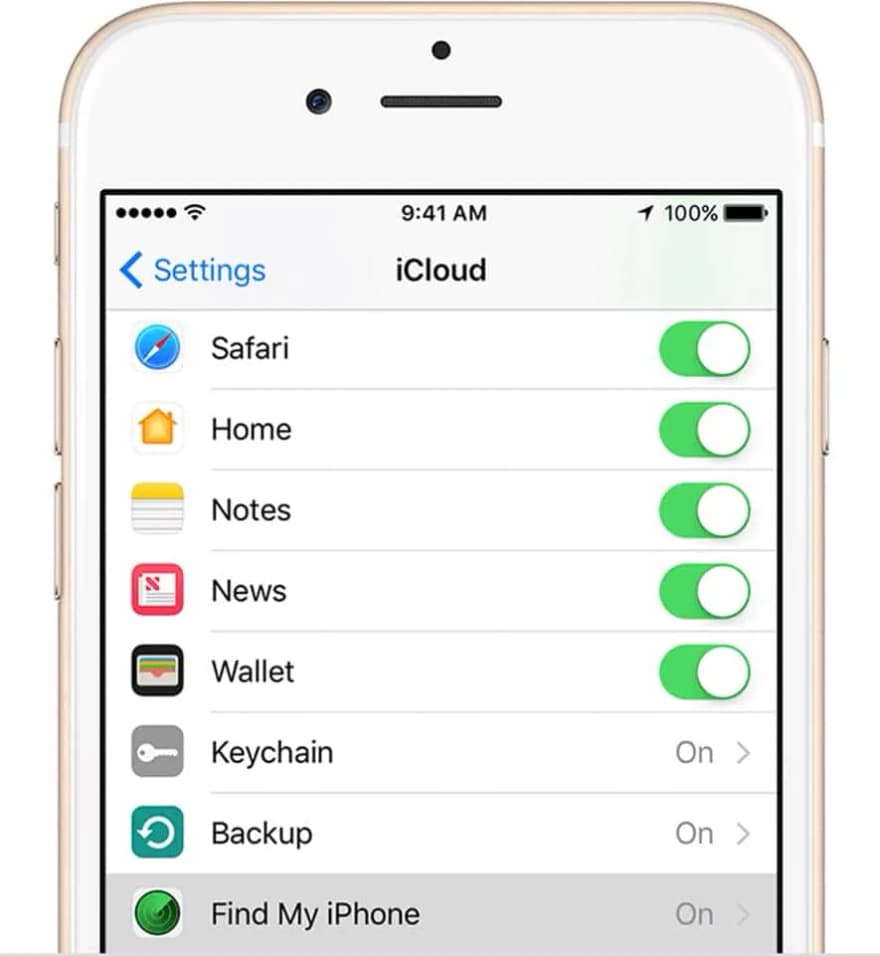
Wenn dein iPhone allerdings aus deinem Leben verschwunden und in die Hände eines Diebes oder Hackers geraten ist, gibt es auch dafür eine Einstellung. Öffne deine iOS-Einstellungen und aktiviere die Option „Find my iPhone“. Warum? Wenn es gestohlen wird oder auch nur kurzzeitig in die Hände eines Unbefugten gelangt, solltest du Sicherheitsvorkehrungen getroffen haben. Im Fall eines Diebstahls kannst du online sämtliche persönlichen Daten auf deinem iPhone aus der Ferne löschen. Außerdem kannst du seinen Weg verfolgen. Hier kannst du dein Telefon „finden“ und außer Betrieb setzen.
Auch für Android-Nutzer, die durch eine heimliche Verbindung zwischen ihrem Telefon und einem Hacker ähnlich hintergangen wurden, gibt es zum Glück Hoffnung. Android macht es sehr einfach, die Leistung und das Verhalten deines Smartphones zu verfolgen. Wie hoch ist dein Datenverbrauch? Hier zeigt sich ein erstes aussagekräftiges Anzeichen für Schadsoftware oder einen bösartigen Hackerangriff. Wenn dein Datenverbrauch ungewöhnlich hoch ist, stimmt höchstwahrscheinlich etwas nicht.
Zeit für etwas Detektivarbeit. Öffne die Einstellungen und prüfe deinen Datenverbrauch. Dort kannst du sehen, wie viele Daten jede deiner Anwendungen verbraucht. Eine Anwendung, die du nur alle Jubeljahre nutzt, sollte beispielsweise nicht satte 50 MB verbrauchen. Und auch die Apps, die du sehr gut kennst, sollten nicht hinter deinem Rücken Daten abzweigen.
Achte besonders auf die „harmlosen“ kostenlosen Apps, die du heruntergeladen hast, insbesondere aus Drittquellen: etwa Übersetzer-, Wörterbuch- oder Kalender-Apps, die irgendwie einen enormen Verbrauch verursachen. Mit anderen Worten: Prüfe die Belege. Wenn du verdächtige Aktivitäten entdeckst, entferne die verantwortlichen Apps sofort. Auch für iOS-Nutzer gilt: Apps von Drittanbietern würden nur über ein Telefon mit Jailbreak auf das Gerät gelangen. Apple verdient Anerkennung dafür, Apps vor der Aufnahme in seinen offiziellen Store zu prüfen.
Versuche, Downloads auf verlässliche Stores wie Google Play, Apple Store und Samsung Apps zu beschränken. Lade niemals etwas von einem Drittanbieter herunter, der dich nach Erhalt einer SMS dazu auffordert. Diese SMS ist die unerwünschte Einladung, die du einem Hacker unwissentlich gegeben hast, um in dein Telefon einzudringen. Und vor allem: Sichere dein Telefon regelmäßig auf einer Festplatte.
Muss dein Telefon alle 2 Stunden wiederbelebt werden?
Wenn sich der Akku deines Telefons schneller leert, als Usain Bolt die 100 Meter läuft, könnten durchaus Schadsoftware oder bösartige Apps dahinterstecken. Entscheidend ist: Von defekten Akkus abgesehen sollte es bei solider Technik und einem leistungsfähigen Smartphone keinen Grund geben, weshalb dein Gerät ständig aufgeladen werden muss. Der einzige andere Schuldige könnte diese bösartige kleine Schadsoftware sein, die deinem Telefon langsam sämtliche Lebenszeichen raubt. Zwar ist es nach wie vor wahrscheinlicher, dass eine schlecht entwickelte App oder ein fehlerhaftes Stück Software, das nicht wie versprochen funktioniert, für die schnelle Entladung verantwortlich ist. Doch hin und wieder könnte auch übermäßig aktive Schadsoftware im Hintergrund die Fäden ziehen.
Wie erweckst du es wieder zum Leben? Führe eine Reihe von Virenscans durch. Stelle sicher, dass dein Virenschutz aktuell und aktiviert ist. Falls nicht, gibt es zahlreiche Antivirenprogramme , die du installieren kannst und die einem schwächelnden Telefon wieder auf die Beine helfen. Und überprüfe erneut gründlich die Apps und Software, die derzeit auf deinem Gerät installiert sind.
Halte dein Telefon gesperrt
Durch das Dark Web oder auch die neugierigen Hände zwielichtiger Personen, die dein Telefon tatsächlich in die Finger bekommen haben, wird es immer leichter, an deine PIN und andere Sicherheitsdaten zu gelangen, die gewissermaßen die DNA und der einzigartige Fingerabdruck deines Telefons sind. Suchmaschinen wie Shodan werden leider von Hackern zweckentfremdet, die nach IP-Adressen, Passwörtern und anderen auffindbaren Informationen suchen. Solche Informationen werden nur bei Menschen zugänglich, die ihre PINs und Passwörter nicht regelmäßig ändern, ihre Telefone nicht sperren und die Synchronisierung mit anderen anfälligen Geräten nicht auf ein absolutes Minimum beschränken. Da könntest du auch gleich die Schlüssel zu deinem Haus und Auto herausgeben. Und wenn du schon dabei bist, leg die Kreditkarten noch dazu.
Drei Worte: Sperr dein Telefon. Lass es niemals unbeaufsichtigt. Als iOS-Nutzer solltest du Möglichkeiten wie das Sperren und Entsperren per Fingerabdruck nutzen. Android-Nutzer können auch von Apps zur Gesichtserkennung profitieren. Und auf beiden Plattformen solltest du deine PIN immer manuell eingeben.
Synchronisiere dein Telefon nicht mit allem
Sei vorsichtig, wenn du dein Gerät mit anderen Geräten synchronisierst. Die Verbindung mit unbekannten Geräten kann zum Einfallstor werden, durch das sich bösartige Spyware ihren Weg bahnt und schließlich auf deinem Smartphone einnistet.
Nimm zum Beispiel den Bürocomputer. Höchstwahrscheinlich ist er die erste Angriffsfläche. Allerlei verdächtige Personen könnten Schadsoftware auf den Computer laden. Oder schon ein veraltetes Antivirenprogramm hat viel zu viele Viren durchgelassen. Wie oft wurde der Bürocomputer oder auch dein Computer zu Hause eigentlich selbst überprüft?
Überdenke es, jedes deiner vernetzten Smart-Home-Geräte – die smarte Beleuchtung, das Thermometer, den Fernseher, die Küchengeräte und vor allem die Haussicherheitstechnik – zu koppeln, um alles bequem mit einer Berührung auf deinem Smartphone zu steuern. Wenn schon wenige unachtsame oder gar nachlässige Gewohnheiten beim Schutz deines Telefons ausreichen, um es für Angriffe völlig offenzulegen: Was bedeutet das dann für alles, was du mit dem Telefon gekoppelt hast?
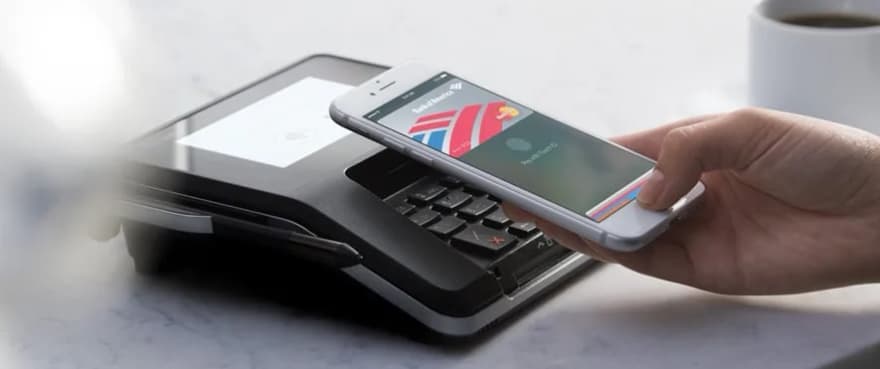
Dein Apple Pay oder deine mobilen Bezahl-Apps, mit denen du durch einfaches Auflegen des Telefons bezahlen kannst, die Sicherheitsanlage deines Hauses, dein Smart-TV und jede andere Kombination solcher vernetzten Anwendungen werden sofort angreifbar, sobald du dich dafür entscheidest, alles zentral mit einem Fingertipp auf deinem Telefon zu steuern. Halte diese Dinge stattdessen getrennt. Verwende nicht ein einziges Passwort für alles. Und ändere deine Passwörter regelmäßig.
Doch ein entscheidender Rat für iOS-Nutzer … Ziehe in Betracht, Siri offline zu nehmen. Trotz der fortschrittlichen Technologie hinter einer so genialen Entwicklung wie Siri ist das Programm anfällig für die Preisgabe persönlicher Daten. Wie lässt sich das verhindern? Öffne die Einstellungen. Wähle „Touch ID & Code“. Deaktiviere dann unter „Im Sperrzustand Zugriff erlauben“ die Option für Siri.
Vermeide kostenlose ungesicherte Server und öffentliche Ladestationen
Vermeide bei der Nutzung deines Telefons Dinge, die einfach und weniger umständlich erscheinen. Selbst wenn du beim Roaming auf einen kostenlosen WLAN-Zugang stößt, meide ihn wie die Pest, falls er nicht gesichert ist. Nutze niemals ungesicherte Verbindungen. Sie bieten versierten Hackern einen Zugang, um eine Sicherheitslücke zu finden.
Auf Reisen gibt es beispielsweise Momente, in denen du dich mit dem Hotel-WLAN verbindest. Wahrscheinlich bietet das Hotel zwei verschiedene Zugänge an: das WLAN im Zimmer, das nur Gästen zur Verfügung steht und auf einer sicheren, passwortgeschützten Plattform läuft. Wenn du aber in die Lobby gehst, hat dieses 4-Sterne-Hotel höchstwahrscheinlich ein öffentliches WLAN, mit dem sich jeder verbinden kann. Und in dieser Lobby haben sich vermutlich schon einige Hacker herumgetrieben. Sie warten darauf, dass ahnungslose Touristen wie du oder ich vorbeikommen, ihren Reiseplan prüfen, eine Führung oder eine Restaurantreservierung mobil bezahlen und dabei gewissermaßen Spuren ihrer Kreditkarten- und mobilen Bezahldaten auf mobilen Websites hinterlassen, die sich ebenso leicht per Keylogging oder durch Bildschirmaufnahmen über das Kamerahandy erfassen lassen.
Skycure-Gründer Adi Sharabani sagt, ungesichertes WLAN sei, als würde man ein Minenfeld betreten. „Jemand versucht, Zugang zu deinen E-Mails und zu deinem Passwort zu bekommen. Man versucht, auf all deine Kontakte zuzugreifen und herauszufinden, mit wem du dich wo und wann triffst. Stimmst du zu? Ich als Sicherheitsexperte klicke deshalb immer auf Abbrechen.“
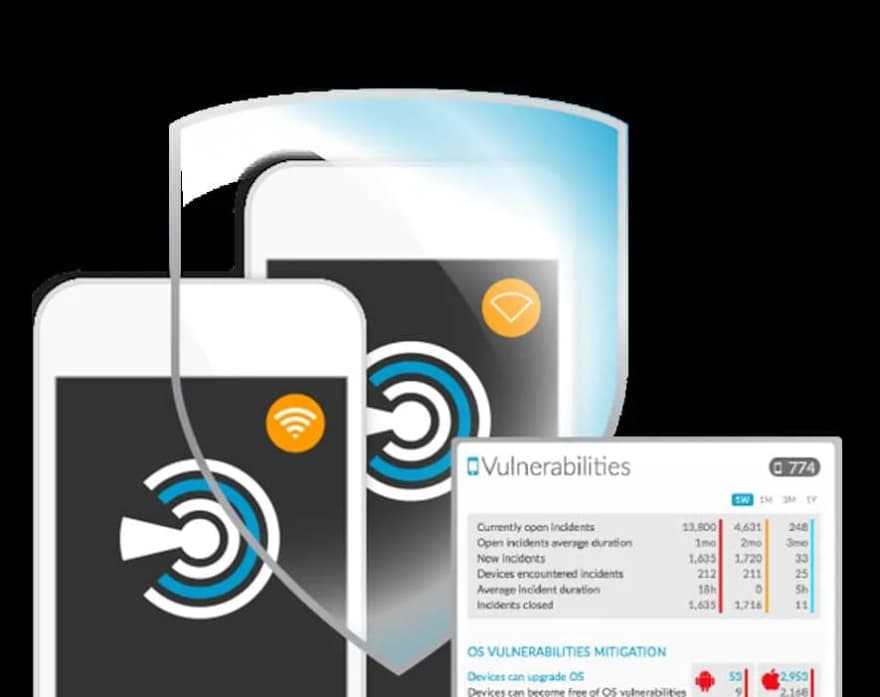
Manchmal sind Roaminggebühren ein notwendiges Übel. Wenn du sichere Transaktionen durchführen musst, stelle sicher, dass tatsächlich jeder Schritt des Vorgangs sicher ist, vom WLAN-Server bis zur Website selbst. Und überlege sorgfältig, wo du diese Transaktionen abwickelst.
Ein weiterer beängstigender Gedanke ist, dass diese öffentlichen Ladestationenfür dein iPhone möglicherweise dein Telefon hacken können. USB-Ladegeräte an der Ladestation können heimlich mit einem versteckten Computer verbunden sein, der letztlich versucht, Schadsoftware auf dein iPhone herunterzuladen. Meide deshalb solche öffentlichen Ladestationen und bring dein eigenes Ladegerät mit.
Brauchst du einen weiteren Anstoß, deine WLAN-Gewohnheiten im Hotel zu überdenken? Denk an das Experiment, das der Experte für mobile Sicherheit John Hering in einem Hotel in Las Vegas durchführte. Dafür trommelte er eine Gruppe von Hackern zusammen, um Telefone zu hacken. 60 Minutes war vor Ort, und die Ergebnisse waren aufschlussreich. Die Hacker konnten die Telefone sogar dann hacken, wenn sie in den Taschen ihrer Besitzer steckten.
Gewöhne dir bequeme Routinen am Telefon ab
Die Ein-Klick-Optionen auf deinem Telefon mögen wie ein Geschenk des Himmels erscheinen. Sicher warst du schon einmal auf einer Website, die dich auffordert, einen Benutzernamen und ein Passwort anzulegen. Google bietet dir dann an, dein Passwort zu speichern. Ähnliches gilt für die bereits erwähnten sicheren Websites für Zahlungstransaktionen. Möglicherweise wirst du gefragt, ob deine Kreditkarteninformationen gespeichert werden sollen. Erlaube deinem Telefon niemals, Passwörter automatisch auszufüllen oder deine Kreditkartendaten, Sozialversicherungsinformationen und andere besonders sensible Daten zu speichern, die dir zum Verhängnis werden könnten, wenn sie in die Hände eines Hackers gelangen.
Hackern läuft das Wasser im Mund zusammen, wenn sie auf Smartphone-Besitzer stoßen, die ihre gesamte persönliche Geschichte wie ein offenes Buch zugänglich lassen. Wenn sie über eine einfache SMS oder ein Schadprogramm in dein Telefon eindringen können, ist es nur eine Frage der Zeit, bis sie dein Gerät nach den entscheidenden Informationen durchsucht haben, die sie brauchen. Deshalb nennt man es Identitätsdiebstahl. Du hast ihnen den Weg geebnet, um mühelos in deine Rolle zu schlüpfen. Nimm ihnen diese Möglichkeiten und entferne alle Einstellungen zum automatischen Ausfüllen vom Gerät.
Vorsicht bei harmlos wirkenden Updates und Installationen
Das Tückische an Schadsoftware ist, dass sie geschickt direkt vor deinen Augen verborgen wird. Und Schadsoftware, die sich beispielsweise auf einem Android-Gerät eingenistet hat, ist schwer zu erkennen. Versieht man sie mit einem gewöhnlichen grünen Android-Standardsymbol und tarnt sie als irgendein Update, das regelmäßig über Google Services kommuniziert, lässt sich leicht nachvollziehen, wie sie so einfach unbemerkt durchrutschen kann.
Die meisten Smartphone-Besitzer genehmigen vermutlich alle Updates und Installationen, wenn sie entsprechende Benachrichtigungen erhalten. Werden wir zur Bestätigung aufgefordert, lassen wir das automatisch durchgehen. Und die lange Liste von Anwendungen und Software-Updates, die aktualisiert werden müssen, lässt sich auf einen Schlag abarbeiten … wenn wir es zulassen. Doch genau hier sollten wir wachsam sein. Prüfe bei Update-Benachrichtigungen die Liste immer genau, um sicherzugehen, dass sich nichts offen sichtbar verbirgt. Und behalte stets die Kontrolle darüber, jedes Update zu genehmigen oder abzulehnen. Manchmal ist die letzte Verteidigungslinie lediglich eine Einstellung zur Genehmigung eines Updates.
Auch iOS-Nutzer sind gegen diese Art von Angriff nicht immun. Der Trident-Angriff tarnt sich als Sicherheitsupdate. Er fordert Besitzer auf, auf einen Link zu klicken, der sich daraufhin in Safari öffnet. Anschließend hat der Angriff den Sicherheitskern deines iPhones durchbrochen. Eine besonders aggressive Spionagesoftware namens Pegasus geht dann in den Angriffsmodus über. Der beste Rat, falls Pegasus oder eine Spionagesoftware der nächsten Generation dein Telefon befallen hat: Installiere das neueste Software-Update.
Vorsicht bei Textnachrichten
Heutzutage kann etwas so scheinbar Harmloses wie eine Textnachricht deinem Smartphone den entscheidenden Schlag versetzen. Hacker mit den nötigen Fähigkeiten, in dein Telefon einzudringen, können eine SMS mit seltsamen Zeichen, Bildern oder insbesondere einem Download-Link schicken. Auf den ersten Blick scheint die automatische Reaktion darin zu bestehen, die Nachricht einfach zu löschen. Nichts heruntergeladen. Gefahr gebannt? Richtig? Falsch. Allein dadurch, dass du die Nachricht erhalten hast, prüft der Hacker deine Sicherheit und versucht, dein Telefon zu infizieren und in es einzudringen.
Die erste Frage ist, wie sie überhaupt an deine Informationen gekommen sein könnten. Wahrscheinlich wurde jemand aus deinen Kontakten oder deinem Freundeskreis gehackt. Und der nächste Schritt des Hackers besteht darin, die Kontakte im Adressbuch deines Freundes anzugreifen. Und die SMS, ob Bild, GIF oder irgendeine andere harmlos wirkende Nachricht, hat sich bereits daran gemacht, einen gefährlichen Virus oder ein Angriffsprogramm auf deinem Gerät einzuschleusen.
Edward Snowden, ehemaliger CIA-Mitarbeiter und Whistleblower, sagte dem Independent in einem Interview, dass etwas so Einfaches wie eine Textnachricht ausreiche, um die Kontrolle über ein Telefon zu erlangen. „Das ist eine speziell präparierte Nachricht, die wie jede andere Textnachricht an deine Nummer geschickt wird. Aber wenn sie auf deinem Telefon ankommt, bleibt sie vor dir verborgen“, sagte Snowden. „Sie wird nicht angezeigt. Du hast es [das Telefon] bezahlt, aber wer die Software kontrolliert, besitzt das Telefon.“
Vertraue deinem Instinkt. Wenn die Nachrichten ungewöhnlich erscheinen, verfolge ihre Spur bis zum Absender zurück. Ist es ein Kontakt, finde heraus, ob er sie selbst verschickt hat oder ob ein bedrohlicher Hackerangriff die Kontrolle über sein Gerät übernommen hat.
Schalte deinen Mobilfunkanbieter ein
Wenn es sich um mehr als einen Virus handelt und dein Telefon von einem Hacker ferngesteuert wird, wirst du das womöglich erst dann bemerken, wenn es dich viel Geld kostet. Ein Hacker, der sein Handwerk beim Knacken verschlüsselter Codes und beim Identitätsdiebstahl versteht, weiß mit Sicherheit, wie er jede sichtbare Spur seiner Anwesenheit auf deinem Gerät beseitigt. Vielleicht hat er die Kontrolle darüber erlangt, Textnachrichten zu senden, Anrufe zu tätigen, deine Kamera zu benutzen, deine Kontakte zu infizieren, deine persönlichen Daten zu stehlen, deine mobilen Bezahlmöglichkeiten zu nutzen oder sogar in die Sicherheitsanlage deines Hauses einzudringen.
Deine Anruflisten und Geräteaktivitäten auf dem infizierten oder gehackten Gerät zu überprüfen, ist zu diesem Zeitpunkt sinnlos. Im Grunde wird dort eine Tarnung aufrechterhalten, damit dir keine großen Unstimmigkeiten auffallen. Gehe sorgfältig vor und überprüfe regelmäßig deine Aktivitäten bei deinem Mobilfunkanbieter. Dort erhältst du einen uneingeschränkten Gesamtüberblick über alles, was dein Gerät tut, ob berechtigt oder unberechtigt.
Und solltest du feststellen, dass dein Gerät gehackt wurde und ferngesteuert wird, ist der Mobilfunkanbieter auch die beste Anlaufstelle, um dieser kriminellen Aktivität ein Ende zu setzen. Dein Mobilfunkanbieter ist wie dein Hausarzt. Vielleicht hast du selbst schon eine ganze Reihe von Tests auf deinem Telefon durchgeführt. Wenn das Gerät aber mehr als nur einem Trojaner oder einigen fragwürdigen Software-Updates zum Opfer gefallen ist, lässt sich das nur schwer erkennen.
Gönne deinem Gerät einen gründlichen Diagnosetest im Shop deines Mobilfunkanbieters. Wenn sich etwas im Inneren verbirgt, ist man dort am besten dafür gerüstet, es aufzuspüren.
Handle überlegt
Ja, dein Smartphone lässt sich hacken. Aber das bedeutet nicht, dass damit alles verloren ist. iOS-Nutzer profitieren von einer Vielzahl an Apps und Sicherheitsvorkehrungen: Sie reichen vom Zurücksetzen des Telefons auf die Werkseinstellungen bis zu Selbstzerstörungsoptionen, die in extremen Fällen sämtliche Daten vollständig vom Telefon löschen. Auch Android-Nutzern stehen viele Möglichkeiten offen, falls ein Angriff ihr Telefon nahezu unbrauchbar macht. Am wichtigsten ist aber, dass du dein Telefon mit Bedacht nutzt, damit keine dieser Maßnahmen nötig wird und du letztlich vermeiden kannst, gehackt zu werden.
Über die Redaktion
Als unser Chefredakteur verantwortet Daniel die Kommentare zu smarter Technik.
Alle Artikel von Daniel