Künstliche Intelligenz
Können künstliche Intelligenz und Roboter die Cybercrime-Epidemie bekämpfen?
Artikel anhören
Können künstliche Intelligenz und Roboter die Cybercrime-Epidemie bekämpfen?
Inhalt
Digitale Technik verändert die Welt unaufhörlich und tiefgreifend. Für Organisationen entstehen dadurch Chancen, aber auch Risiken. Jede Entwicklung bringt Herausforderungen mit sich: Cyberkriminalität floriert weiter und ist in diesem Jahr das am zweithäufigsten gemeldete Wirtschaftsdelikt.
Beim jüngsten Hackerangriff auf den NHS legte die Ransomware Wanna Decryptor mit 75.000 Angriffen in 99 Ländern IT-Systeme lahm. Der Ransomware-Angriff von bislang unbekanntem Ausmaß blockierte Computer im gesamten Gesundheitsdienst. Die Hacker drohten, Dateien zu löschen, falls kein Lösegeld gezahlt werde.
Erst vergangene Woche wurde die beliebte Plattform zum Austausch von Schriftarten DaFont.com gehackt. Dabei wurden die Daten von 699.464 Konten offengelegt. Die Passwörter waren mit dem inzwischen leicht zu knackenden Algorithmus MD5 gehasht. Der Hacker konnte mehr als 98 Prozent der Passwörter im Klartext wiederherstellen.
Wie Zdnet.com berichtet, erklärte der unbekannte Hacker seine Beweggründe für den Angriff so:
„Ich habe gehört, dass die Datenbank bereits weitergereicht wird. Also habe ich beschlossen, sie selbst auszulesen – wie ich es immer mache.“ Es sei ihm „hauptsächlich um die Herausforderung und darum gegangen, meine Fähigkeiten bei Penetrationstests zu trainieren“. Er nutzte eine Schwachstelle in der Website-Software für eine UNION-basierte SQL-Injection aus. Die Sicherheitslücke sei, wie er sagte, „leicht zu finden“ gewesen.
Diese Angriffe haben ein enormes Medienecho ausgelöst. Doch was ist mit all den anderen, nicht dokumentierten Angriffen, die jede Minute stattfinden?
Cyberkriminalität – das bevorzugte Delikt unserer Zeit
Cyberkriminalität lässt sich mit minimalen Mitteln und aus der Ferne begehen. Dieselben Systeme, die den Menschen den Onlinehandel und Transaktionen im Internet erleichtert haben, werden nun missbraucht. Die Täter sind schwer aufzuspüren, sodass einem vergleichsweise geringen Risiko hohe Gewinne gegenüberstehen.
Im vergangenen Jahr sagte Ginni Rometty, Verwaltungsratsvorsitzende, Präsidentin und CEO von IBM: „Cyberkriminalität ist die größte Bedrohung für jedes Unternehmen weltweit.“
Laut csoonline.com werden die durch Cyberkriminalität verursachten Kosten bis 2021 auf jährlich 6 Billionen US-Dollar steigen. Noch vor einem Jahr waren es 3 Billionen US-Dollar.
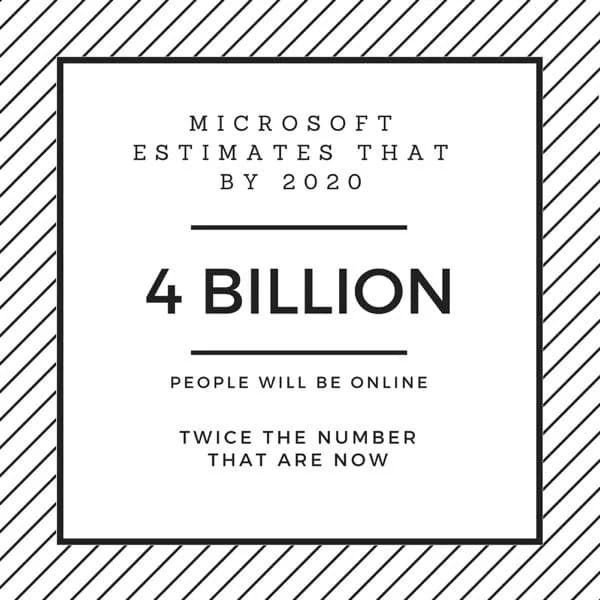
Prognosen zufolge haben Menschen die Maschinen als wichtigstes Ziel von Cyberkriminellen abgelöst. Microsoft schätzt, dass bis 2020 insgesamt 4 Milliarden Menschen online sein werden – doppelt so viele wie heute.
Dieser Artikel beleuchtet folgende Themen:
- Cyberkriminalität verständlich erklärt: Was ist das?
- Die Folgen dieser Angriffe für Unternehmen und Privatpersonen
- Der aktuelle Stand der Cyberkriminalität
- Prognosen zur Zukunft der Cyberkriminalität
- Wie könnten KI und Robotik im Kampf gegen Cyberkriminalität helfen?
Cyberkriminalität verständlich erklärt: Was ist das?
Als Cyberkriminalität gelten Straftaten, bei denen ein Computer entweder das Ziel oder das Tatwerkzeug ist. Zu den Angriffen auf Computernetzwerke oder Geräte gehören Viren und Denial-of-Service-Angriffe (DoS). Werden Computernetzwerke genutzt, um andere Straftaten zu ermöglichen, zählen dazu Cyberstalking, Phishing, Betrug und Identitätsdiebstahl.
Grob lässt sich Cyberkriminalität nach drei Angriffszielen unterteilen:
1. Eigentum
Diebstahl ist im digitalen Raum weit verbreitet. Kriminelle können Bankdaten einer Person stehlen und Geld abzweigen, Kreditkarten für zahlreiche Onlinekäufe missbrauchen oder Menschen durch Betrugsmaschen dazu bringen, Geld herauszugeben. Mit Schadsoftware können sie sich Zugang zur Website einer Organisation verschaffen oder Systeme stören. Dabei können auch Software und Hardware beschädigt werden.
Hacking
Bei dieser Straftat wird in den Computer einer Person eingebrochen, um auf persönliche oder sensible Informationen zuzugreifen. Das unterscheidet sich vom ethischen Hacking, mit dem viele Organisationen ihre Schutzmaßnahmen im Internet prüfen. Kriminelle nutzen verschiedene Programme, um in einen fremden Computer einzudringen. Die betroffene Person bemerkt unter Umständen nicht, dass aus der Ferne auf ihren Computer zugegriffen wird.
Diebstahl
Diese Straftat liegt vor, wenn jemand Urheberrechte verletzt und Musik, Filme, Spiele oder Software herunterlädt. Es gibt Filesharing-Websites, die Softwarepiraterie und illegale Downloads fördern.
Identitätsdiebstahl
Seit Menschen das Internet für Geldtransaktionen und Bankgeschäfte nutzen, ist Identitätsdiebstahl zu einem erheblichen Problem geworden. Bei dieser Form der Cyberkriminalität verschaffen sich Täter Zugriff auf Bankkonto-, Kreditkarten- und Debitkartendaten sowie weitere sensible Informationen einer Person. Damit zweigen sie Geld ab oder kaufen im Namen des Opfers online ein. Für die Betroffenen können erhebliche finanzielle Verluste entstehen; sogar ihre Kreditwürdigkeit kann ruiniert werden.
Schadsoftware
Dabei handelt es sich um internetbasierte Software oder Programme, die Netzwerke stören sollen. Sie werden eingesetzt, um in Systeme einzudringen und sensible Informationen oder Daten zu stehlen oder die dort installierte Software zu beschädigen.
2. Einzelpersonen
Diese Form der Cyberkriminalität kann Cyberstalking, die Verbreitung von Pornografie, Menschenhandel und „Grooming“ umfassen.
3. Regierungen
Straftaten gegen eine Regierung werden als Cyberterrorismus bezeichnet. Dieses Angriffsziel ist am seltensten, doch erfolgreiche Angriffe können Chaos und Panik in der Bevölkerung auslösen. Staatlich unterstützte Gruppen versuchten im vergangenen Jahr, den Wahlprozess in den USA zu stören. Als Täter kommen Terrororganisationen oder feindlich gesinnte Regierungen anderer Länder infrage.
Teil 1: Können künstliche Intelligenz und Roboter die Cybercrime-Epidemie bekämpfen?
Teil 2: Die Folgen dieser Angriffe für Unternehmen und Privatpersonen
Teil 3: Das Potenzial von KI und maschinellem Lernen im Kampf gegen Cyberkriminalität
Die Folgen dieser Angriffe für Unternehmen und Privatpersonen
1. Wirtschaftliche Folgen
Besonders besorgniserregend sind die Auswirkungen dieser Angriffe auf Unternehmen, die die Wirtschaft am Laufen halten. Eine aktuelle Umfrage ergab, dass 43 Prozent der Cyberangriffe kleine Unternehmen treffen, von denen 75 Prozent keine Cyberversicherung haben. Nach solchen Angriffen gaben diese Unternehmen wegen beschädigter oder gestohlener IT-Ressourcen im Schnitt 879.582 US-Dollar aus. Hinzu kommen durchschnittlich 955.429 US-Dollar durch Störungen des normalen Geschäftsbetriebs.
Die Folgen können gravierend sein: Berichten zufolge stellen 60 Prozent der kleinen Unternehmen innerhalb von sechs Monaten nach einem Cyberangriff ihren Betrieb ein.
2. Psychische Folgen
Cyberkriminalität wird mitunter fälschlicherweise als Straftat ohne Opfer betrachtet. Tatsächlich fügen Cyberkriminelle ihren Opfern jedoch seelische, körperliche und finanzielle Schäden zu.
Terri Howard arbeitet für FEI behavioural health, ein Unternehmen, das Firmen nach kritischen Vorfällen mit Unterstützung und Dienstleistungen zur Seite steht. Auf dem ISC Congress in Florida sagte sie im vergangenen Jahr:
„Opfer empfinden die Tat häufig als Eingriff in ihre Privatsphäre. Die Menschen fühlen sich zum Opfer gemacht und haben das Gefühl, etwas Traumatisches erlebt zu haben. Es sind genau dieselben Gefühle, die Opfer körperlicher Angriffe erleben. Sie sind aufgewühlt, niedergeschlagen und haben Schuldgefühle.“
Für manche Menschen ist schon die drohende Nutzung ihrer gestohlenen Daten ebenso traumatisch wie deren tatsächlicher Missbrauch. Howard verwies auf den Datenraub bei Ashley Madison, nach dem ein Mann Suizid beging, nachdem ihm per E-Mail gedroht worden war, ihn bloßzustellen. Sein Name wurde tatsächlich nie veröffentlicht.
Der aktuelle Stand der Cyberkriminalität
1. Virtuelle Banküberfälle
2016 nahm die Intensität zu: Virtuelle Banküberfälle verursachten Schäden in Millionenhöhe in US-Dollar. Bis vor Kurzem hatten Cyberkriminelle vor allem Bankkunden im Visier, räumten deren Konten leer oder stahlen Kreditkarten. Eine neue Generation von Angreifern hat jedoch größere Ziele und nimmt die Banken selbst ins Visier. Mitunter versuchen die Täter, bei einem einzigen Angriff mehrere Millionen US-Dollar zu stehlen.
Banden wie Carbanak haben eine Reihe von Angriffen auf US-Banken verübt. Die Gruppe Banswift stahl 81 Millionen US-Dollar von der Zentralbank Bangladeschs. Dazu nutzte sie Schwächen in deren Sicherheitsvorkehrungen aus, drang in das Netzwerk ein und stahl die SWIFT-Zugangsdaten der Bank. Damit konnte sie betrügerische Transaktionen durchführen.
2. Cyberspionage
Die Cyberspionage nahm deutlich zu. Gezielte Aktivitäten sollten Organisationen und Länder destabilisieren und deren Abläufe stören. Cyberangriffe auf die Demokratische Partei der USA führten zur Veröffentlichung gestohlener Informationen und wurden zu einem der zentralen Themen der US-Präsidentschaftswahl. Die US-Geheimdienste schrieben die Angriffe Russland zu.
2016 gab es zwei Angriffe mit zerstörerischer Schadsoftware. Im Januar und erneut im Dezember wurde gegen Ziele in der Ukraine Schadsoftware eingesetzt, die Festplatten löscht. Die Angriffe führten auch zu Stromausfällen. Nach vier Jahren Pause tauchte außerdem der Trojaner Shamoon wieder auf und wurde gegen mehrere Organisationen in Saudi-Arabien eingesetzt.
3. Betrug durch kompromittierte Geschäfts-E-Mails (BEC)
BEC-Betrug mit sorgfältig formulierten Spear-Phishing-E-Mails führte in den vergangenen drei Jahren zum Diebstahl von mehr als 3 Milliarden US-Dollar.
Während der US-Wahlen verschaffte eine einfache Spear-Phishing-E-Mail Zugang zum Gmail-Konto von John Podesta, dem Wahlkampfchef von Hillary Clinton – ganz ohne Schadsoftware oder das Ausnutzen von Sicherheitslücken.
4. Spam-Botnetze zur Miete
Mietbare Spam-Botnetze wie Necurs ermöglichten es Ransomware-Gruppen, 2016 massive E-Mail-Kampagnen durchzuführen und täglich Hunderttausende schädliche E-Mails zu versenden.
Die Angreifer verlangen immer mehr von ihren Opfern: Die durchschnittliche Lösegeldforderung stieg 2016 auf 1.077 US-Dollar, nach 294 US-Dollar im Vorjahr.
Angreifer haben ein Geschäftsmodell verfeinert, das üblicherweise auf Schadsoftware in unverdächtigen E-Mails, nicht zu knackender Verschlüsselung und anonymen Lösegeldzahlungen in Kryptowährungen beruht.
5. Internet der Dinge (IoT)
Das Internet der Dinge (IoT) beschreibt das Konzept, jedes Gerät mit einem Ein-Aus-Schalter mit dem Internet verbinden zu können – vom Kopfhörer bis zur Waschmaschine.
Im vergangenen Jahr tauchte Mirai auf: ein Botnetz aus IoT-Geräten wie Routern und Überwachungskameras, das den bislang größten DDoS-Angriff ausführte. Bei Distributed-Denial-of-Service-Angriffen überflutet eine riesige Zahl einzelner, meist gekaperter Systeme eine Website mit Datenverkehr, bis deren Server zusammenbrechen. Schwache Sicherheitsvorkehrungen machten diese Geräte zu verwundbaren Zielen für Angreifer. Mehrere Ziele von Mirai waren Dienste mit Cloud-Bezug, darunter der DNS-Anbieter Dyn.
Zusammen mit dem Hack von Millionen in der Cloud gehosteter MongoDB-Datenbanken zeigt dies, dass Angriffe auf die Cloud Realität geworden sind und 2017 voraussichtlich zunehmen werden.
Prognosen zur weltweiten Entwicklung der Cyberkriminalität
1. Mobilgeräte
Im vergangenen Jahr bestätigte RSA, dass 60 Prozent der betrügerischen Transaktionen von einem Mobilgerät ausgehen. Da der mobile Datenverkehr stetig wächst und Transaktionen über das Web überholt, wird Betrug über Mobilgeräte rasch zunehmen – zumal Banken und Händler ihre Kundinnen und Kunden über mobile Apps bedienen.
Biometrische Authentifizierung hält inzwischen Einzug – ausschlaggebend ist dabei eher die Nutzerfreundlichkeit als die Cybersicherheit.
Fingerabdruck-, Stimm- und Augenmustererkennung werden in Verbindung mit einer risikobasierten Transaktionsüberwachung die vorherrschenden Technologiekombinationen für Authentifizierung und Betrugsmanagement auf Mobilgeräten sein.
2. Kartenbetrug ohne Vorlage der Karte (CNP)
Die unter Federführung von EMVCo eingeführte Version 3D Secure 2.0 dürfte das E-Commerce-Ökosystem verändern. Das neue System bietet zahlreiche Verbesserungen gegenüber dem passwortbasierten Ansatz der Versionen 1.x, bei dem ausnahmslos jede Transaktion eine zusätzliche Prüfung erfordert. Während die Möglichkeiten für Betrug bei Zahlungen vor Ort schwinden, dürfte der Betrug bei Zahlungen ohne physisch vorliegende Karte (Card-not-present, CNP) in den USA bis 2020 auf über 7 Milliarden US-Dollar steigen. Derzeit entfällt etwa jede fünfte betrügerische E-Commerce-Transaktion auf Dienste für Online-Geldtransfers und Rechnungszahlungen. Dahinter folgen das Gastgewerbe und die Flugbranche sowie Elektronik, Schmuck, Mode, Unterhaltung und Gaming.
3. Phishing
Mit verbesserten Methoden wollen Phishing-Angreifer die Dauer laufender Angriffe verlängern. Zudem ist es durchaus wahrscheinlich, dass ausgefeilte Phishing-Angriffe gezielt Daten von Karteninhabern ins Visier nehmen. Denn je mehr Kassenterminals und Geldautomaten für EMV-Karten aufgerüstet werden, desto weniger wirksam werden Angriffe und das Auslesen von Kartendaten durch Skimming an diesen Geräten.
4. Ransomware
Ransomware ist Schadsoftware, die den Zugriff auf ein Computersystem so lange blockiert, bis ein Geldbetrag gezahlt wird. Zunehmend werden Lösegeldzahlungen in Bitcoin verlangt: einer nicht nachverfolgbaren Onlinewährung.
Von Modulen zum Diebstahl von Zugangsdaten wie CryptXXX bis zu „aggressiven“ Dateiverschlüsselern wie Locky: Die verschiedenen Formen von Ransomware zeigen, wie einfallsreich und hartnäckig heutige Cyberkriminelle beim Datendiebstahl vorgehen.
Stephen Wright, Geschäftsführer des Cyber Skills Centre, erwartet, dass die Bedrohung durch Ransomware weiter zunimmt:
„In letzter Zeit waren Ransomware-Angriffe am weitesten verbreitet und sorgten für die meisten Schlagzeilen. In den kommenden zwölf Monaten dürften sie ausgefeilter werden und möglicherweise auch Haushalte, Einzelpersonen und Mobilgeräte ins Visier nehmen.“
5. Angriffe auf das Internet der Dinge (IoT)
Die jüngsten Erfolge von Amazon Echo und Google Home zeigen, dass dem IoT die Zukunft der Haustechnik gehört. Mit dem Wachstum des IoT und der steigenden Zahl vernetzter Geräte rechnen Fachleute allerdings auch mit einer Zunahme entsprechender Hackerangriffe.
Prognosen zufolge werden bis 2020 rund 96 Prozent der Führungskräfte auf oberster Unternehmensebene das IoT nutzen. Zugleich zählt es derzeit zu den Bereichen mit den größten Sicherheitsdefiziten.
Bis 2020 werden bis zu 200 Milliarden IoT-Geräte Schutz benötigen.
6. Fingerabdrücke aus dem 3D-Drucker
Weil Hackern hochentwickelte Technik zur Verfügung steht, sind Szenarien denkbar, in denen ein Angreifer Zugang „zu einem kritischen System“ erhält, warnt Stephen Wright.
Er erklärt: „Wir halten Fingerabdruck- oder Netzhautscans oft für die ultimativen Passwörter. Doch wenn hochauflösende Fotografie mit fortschrittlichem 3D-Druck kombiniert wird, gibt es keinen Grund, warum jemand deinen Fingerabdruck nicht kopieren könnte – allein anhand eines Fotos, auf dem deine Hand genau in der richtigen Position ist.“
Wie auch immer sich Cyberkriminalität entwickelt, eines steht fest: Unternehmen jeder Größe brauchen Sicherheitsstrategien, wenn sie ihre Vermögenswerte schützen wollen.
Wie können KI und Robotik im Kampf gegen Cyberkriminalität helfen?
Weltweit fehlen Fachkräfte für Cybersicherheit, die über die nötigen Fähigkeiten verfügen, um gegen die immer ausgefeilteren Methoden und das wachsende Fachwissen von Cyberkriminellen vorzugehen.
Die Arbeitslosenquote in der Cybersicherheit ist auf null Prozent gesunken. Prognosen zufolge wird die Zahl unbesetzter Stellen in diesem Bereich bis 2019 auf 1,5 Millionen steigen.
Sollten wir Verfahren auf Basis von künstlicher Intelligenz, maschinellem Lernen und Deep Learning einsetzen, statt mehr Menschen einzustellen und auszubilden, um diese Fachkräftelücke am Arbeitsmarkt zu schließen? Schließlich kann eine speziell programmierte KI über Cybersicherheit in komplexeren Zusammenhängen und detaillierter „nachdenken“ als ein Mensch.
1. IBMs Watson – der nächste Superheld gegen Cyberkriminalität?
Watson von IMB debütierte 2011 als siegreicher Kandidat in der US-Quizshow Jeopardy! Ursprünglich war das kognitive Computersystem dafür konzipiert, große, unstrukturierte Datensätze in englischer Sprache zu verarbeiten und daraus Antworten auf Fragen zu gewinnen. Inzwischen sucht Watson in großen Datenbeständen nach Mustern, statt eine konkrete Frage zu beantworten. So unterstützt das System gemeinsam mit dem Baylor College of Medicine die Erforschung von Kinasen, Enzymen, die mitunter auf Krebs hinweisen können.
Bei großen Datenmengen beeindruckt die Geschwindigkeit KI-gestützter Auswertungen. Während ein Arzt beispielsweise etwa sechs medizinische Forschungsarbeiten pro Monat lesen kann, schafft Watson eine halbe Million in rund 15 Sekunden. Auf dieser Grundlage lassen sich mit maschinellem Lernen Diagnosen und Empfehlungen für eine Behandlung vorschlagen.
Da ist es nur folgerichtig, dass IBM Watson inzwischen wie sein literarischer Namensgeber an der Aufklärung von Verbrechen arbeitet – in diesem Fall von Cyberkriminalität.
Das Betaprogramm Watson for Cybersecurity hilft mittlerweile 40 Organisationen dabei, die kognitive Rechenleistung des Computers zur Erkennung von Cyberkriminalität zu nutzen.
Derzeit müssen Menschen im laufenden Sicherheitsbetrieb in der Regel Meldungen über potenziell schädliche Aktivitäten prüfen – eine repetitive und zeitaufwendige Aufgabe. Sicherheitsteams bearbeiten durchschnittlich über 200.000 Sicherheitsereignisse pro Tag, wobei jährlich mehr als 20.000 Stunden durch die Untersuchung von Fehlalarmen verloren gehen können.
Kognitive Computersysteme sind 30–40 Prozent schneller als herkömmliche regelbasierte Systeme und erzeugen weniger Fehlalarme. Weil sie fortlaufend dazulernen, wiederholen sie dieselben Fehler nicht. Je mehr eine KI analysiert, desto besser kann sie Schadsoftware und Muster betrügerischer Aktivitäten verstehen. Das hilft Fachkräften für Cybersicherheit, im Kampf gegen Hacker auf Augenhöhe zu kommen.
2. AI Squared (AI2)
Forscher des MIT haben einen virtuellen KI-Analysten entwickelt. Die Plattform AI Squared (AI2) erkennt laut MIT 85 Prozent der Angriffe – etwa dreimal so gut wie die bisherigen Vergleichssysteme – und reduziert zugleich die Zahl der Fehlalarme um den Faktor fünf.
AI2 wurde mit 3,6 Milliarden Protokollzeilen getestet, die über 20 Millionen Nutzer innerhalb von drei Monaten erzeugt hatten. Die KI durchsuchte diese Informationen und gruppierte Daten mithilfe maschinellen Lernens, um verdächtige Aktivitäten zu finden. Alle als ungewöhnlich eingestuften Vorgänge wurden anschließend einem menschlichen Mitarbeiter vorgelegt, der Rückmeldung gab.
3. Deep Learning
Während bereits mehrere Unternehmen maschinelles Lernen gegen Hackerangriffe und Cyberkriminalität einsetzen, wollen andere die Technik mithilfe von Deep Learning weiterentwickeln. Dazu gehört das israelische Unternehmen Deep Instinct, das nach eigenen Angaben als erstes Unternehmen Deep Learning auf die Cybersicherheit anwendet.
Deep Instinct will bislang unbekannte Bedrohungen erkennen: Angriffe, die sonst womöglich unentdeckt bleiben, weil sie noch zu neu sind.
Entwickler von Schadsoftware können ihre Programme leicht so gestalten, dass sie der Erkennung entgehen. Schon kleine Änderungen am Code können sie unerkennbar machen. Der Einsatz von Deep Learning kann das allerdings erheblich erschweren.
„Wir versuchen, die Erkennungsrate so nahe wie möglich an 100 Prozent zu bringen und den Entwicklern neuer Schadsoftwarevarianten das Leben so schwer wie möglich zu machen. Heute ist es sehr einfach: Sie ändern ein paar Zeilen des Schadcodes und entgehen damit den meisten Sicherheitslösungen. Mit Erkennungsraten von 99,99 Prozent hoffen wir aber, ihnen das Leben sehr schwer zu machen“, erklärt Dr. Eli David, CTO von Deep Instinct und Experte für künstliche Intelligenz.
Teil 1: Können künstliche Intelligenz und Roboter die Cyberkriminalitäts-Epidemie bekämpfen?
Teil 2: Die Folgen dieser Angriffe für Unternehmen und Privatpersonen
Teil 3: Das Potenzial von KI und maschinellem Lernen im Kampf gegen Cyberkriminalität
Das Potenzial von KI und maschinellem Lernen
Für 700 von IBM befragte Sicherheitsfachkräfte waren bessere Erkenntnisse (40 Prozent), höhere Geschwindigkeit (37 Prozent) und größere Genauigkeit (36 Prozent) die wichtigsten Vorteile kognitiver Sicherheitslösungen.
Laut IBM arbeitet Watson 60-mal schneller als ein menschlicher Ermittler und kann den Zeitaufwand für die komplexe Analyse eines Vorfalls von einer Stunde auf weniger als eine Minute verkürzen.
Die Entwicklung des Quantencomputings, das voraussichtlich in den nächsten drei bis fünf Jahren breiter verfügbar sein wird, könnte Watson so langsam wie einen Menschen erscheinen lassen.
Maschinelles Lernen und KI beschleunigen das zeitaufwendige Sichten von Daten. Quantencomputing soll es ermöglichen, sämtliche Datenpermutationen gleichzeitig zu betrachten.
Das kanadische Unternehmen D-Wave hat kürzlich seinen neuesten und leistungsstärksten Rechner an das Cybersicherheitsunternehmen Temporal Defense Systems verkauft, um damit komplexe Sicherheitsprobleme zu bearbeiten.
Die regelbasierten Systeme von gestern sind gegen die ausgefeilten Angriffe von heute nicht mehr wirksam. Gefragt ist jedes System, das die Erkennungsgenauigkeit verbessert und die Reaktionszeit bei Sicherheitsvorfällen verkürzt.
Wir haben eindeutig einen Punkt erreicht, an dem Menschen die schiere Menge an Sicherheitsdaten nicht mehr verarbeiten können. Den Ausweg aus dem Katz-und-Maus-Spiel mit Cyberkriminellen bietet das sogenannte maschinelle Lernen mit menschlicher Interaktion.
Solche Systeme analysieren interne Sicherheitsinformationen und verknüpfen sie mit externen Bedrohungsdaten, um menschliche Analysten auf die entscheidenden Hinweise in der Datenflut aufmerksam zu machen. Die Menschen markieren anschließend die wichtigsten Bedrohungen und geben dem System damit Rückmeldung. Auf Basis dieser Eingaben passt es seine Überwachung und Analyse an. Das erhöht die Chancen, tatsächliche Cyberbedrohungen zu erkennen, und minimiert Fehlalarme.
Übernimmt maschinelles Lernen die aufwendige Erstbewertung von Sicherheitsdaten, können sich menschliche Analysten auf die weitergehende Untersuchung von Bedrohungen konzentrieren. Die Verbindung von KI mit menschlicher Interaktion bietet die optimale Lösung, um im Kampf gegen Cyberkriminalität einen Schritt voraus zu bleiben.
Dabei gilt es zu berücksichtigen: Maschinelles Lernen mag schnell und günstig sein, perfekt ist es nicht.
Hacker können Algorithmen manipulieren. Donal Byrne, CEO von Corvil, erklärt:
„Diese Softwareanwendungen interagieren auf sehr komplexe Weise miteinander. Wenn jemand versteht, wie der Algorithmus funktioniert, lässt er sich auf vorhersehbare Weise manipulieren. Das bedeutet: Selbst ohne die Software zu verändern, kann man einen Algorithmus durch gezielt eingespeiste Daten dazu bringen, ein anderes als das erwartete Ergebnis zu liefern.“
Um solche Manipulationen zu verhindern, lassen sich die Ausgaben der Algorithmen mit sogenannten Circuit Breakern überwachen. Dabei handelt es sich um einen überwachenden Algorithmus oder eine Software, die sämtliche Vorgänge oder einen bestimmten Teil davon stoppen kann, sobald sie Abweichungen jenseits eines festgelegten Schwellenwerts erkennt.
Vollständig lösen lässt sich das Problem unkontrolliert agierender Algorithmen damit allerdings nicht.
Werden diese Algorithmen in großen Computersystemen eingesetzt, kann kein Mensch die Menge und Geschwindigkeit ihrer Interaktionen überwachen. Wir müssen Algorithmen einsetzen, um die Leistung von Algorithmen zu kontrollieren, die wiederum von anderen Algorithmen erzeugt wurden.
Es ist der Beginn dessen, was John Danaher als Algokratie bezeichnet – eine von Algorithmen getriebene Revolution der künstlichen Intelligenz.
„Indem wir menschliche Entscheidungsträger nach und nach aus dem Prozess drängen, riskieren wir eine ‚Blackbox-Gesellschaft‘. In ihr werden viele gesellschaftlich bedeutsame Entscheidungen von einer ‚Blackbox-KI‘ getroffen. Das heißt: Daten werden in die KI eingespeist, Ergebnisse kommen heraus, aber niemand weiß wirklich, was im Inneren geschieht. Das würde zu einer Algokratie führen – einem Zustand, in dem große Teile unseres Lebens von Algorithmen bestimmt werden.“
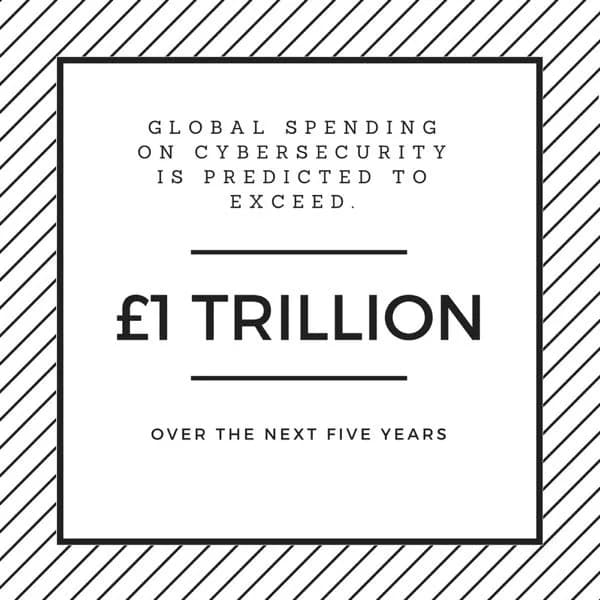
Die weltweiten Ausgaben für Cybersicherheitsprodukte und -dienstleistungen dürften in den nächsten fünf Jahren, von 2017 bis 2021, mehr als 1 Billion Pfund erreichen.
Laut Gartner werden bis 2020 rund 60 Prozent der digitalen Unternehmen einen schwerwiegenden Ausfall ihrer Dienste erleiden, weil ihre IT-Sicherheitsteams digitale Risiken nicht bewältigen können. Wenn wir all diese neuen Daten aus dem Internet der Dinge (IoT) mit künstlicher Intelligenz (KI) und maschinellem Lernen verknüpfen, besteht die Chance, den Kampf gegen Cyberkriminelle zu gewinnen.
Fazit
Unternehmen müssen jetzt handeln, um sich besser gegen Cyberangriffe zu schützen. Da die Zahl schwerwiegender Sicherheitsvorfälle in den vergangenen Jahren immer weiter gestiegen ist, sollten große wie kleine Organisationen Investitionen in KI-Systeme erwägen, die ihre Schutzmaßnahmen verstärken sollen.
Nach Angaben des Centre for Cyber Safety and Education werden bis 2022 weltweit 1,8 Millionen Fachkräfte für Cybersicherheit fehlen. Damit nähern wir uns einem kritischen Punkt, an dem dringend gehandelt werden muss.
Organisationen müssen nicht nur in KI zur Prävention investieren. Auch die Regierung muss weiterhin die Ausbildung der nächsten Generation von IT-Fachkräften fördern. Denn die Technik allein nützt nichts, wenn qualifizierte Menschen fehlen, die damit umgehen können.
Über die Redaktion
Alexandra Dunton ist Unternehmensberaterin und Gründerin von LEX Marketing.
Alle Artikel von Alexandra
Kommentare
Auch interessant
Weitere Artikel
Künstliche Intelligenz
Die Förderung von KI-Talenten muss Vorrang haben
Künstliche Intelligenz
Smart Speaker: Was kommt nach Amazon Echo und Google Home?
Künstliche Intelligenz
Sprachtechnik verändert Banken und Fintech – was bedeutet das?